En omfattende sikkerhedshændelse har kastet en skygge over tusindvis af flyrejser.
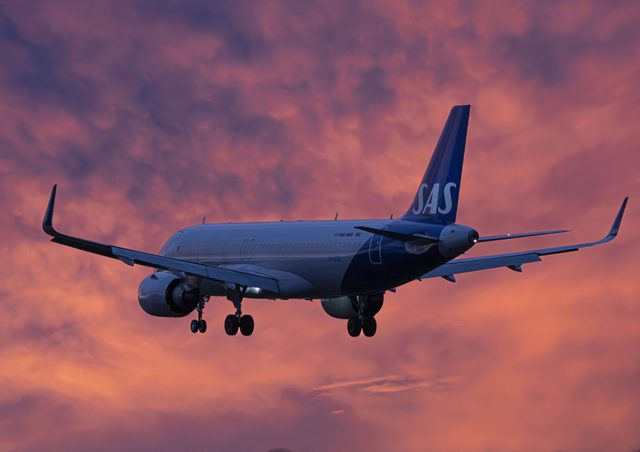
Bookingoplysninger fra mere end 350.000 SAS-rejsende kan være blevet kompromitteret, og flere internationale flyselskaber er også ramt.
Det er oplysninger, som potentielt kan give uvedkommende et indblik i både rejseplaner, flyafgange og antallet af personer på en booking.
Ifølge en rapport til den svenske databeskyttelsesmyndighed, IMY, er 350.164 personer med tilknytning til SAS blevet berørt af hændelsen.
Men hvilke konsekvenser har det så for de mange kunder?
(Artiklen fortsætter under billedet)
Det skriver det svenske medie SVT Nyheter.
Lækagen omfatter primært ældre bookinger og allerede gennemførte rejser.
Det drejer sig blandt andet om bookingreferencer, datooplysninger, flyrelaterede informationer og oplysninger om antallet af passagerer.
SAS oplyser dog, at der indtil videre ikke er fundet tegn på, at yderligere kategorier af personoplysninger er blevet kompromitteret.
Uvedkommende fik adgang til bookingsystem
Ifølge oplysningerne er en ekstern aktør kommet ind i IT-udbyderen Amadeus’ bookingsystem ved hjælp af kompromitterede systemoplysninger.
Herefter skulle aktøren have foretaget automatiserede søgninger i systemet.
SAS bekræfter over for SVT News, at selskabet er bekendt med sikkerhedshændelsen.
“SAS er bekendt med sikkerhedshændelsen rapporteret af Amadeus og er blevet informeret om, at visse bookingoplysninger knyttet til SAS er blevet påvirket,” lyder det fra flyselskabet.
SAS vil ikke advare de berørte passagerer
Hændelsen er blevet indberettet til den svenske databeskyttelsesmyndighed, IMY, mens Amadeus fortsat undersøger, hvordan uvedkommende kunne få adgang til oplysningerne.
SAS oplyser, at de nødvendige anmeldelser er sendt til de relevante myndigheder, og at selskabet følger udviklingen tæt.
Alligevel har SAS indtil videre besluttet ikke at orientere de berørte passagerer direkte.
Flyselskabet vurderer nemlig, at hændelsen ikke udgør en høj risiko i henhold til databeskyttelsesforordningen GDPR.
Beslutningen er dog ikke nødvendigvis endelig. Hvis undersøgelsen afdækker nye oplysninger, kan SAS ændre sin vurdering.
Finnair og Norwegian er også ramt
SAS er langt fra det eneste flyselskab, der er blevet trukket ind i sagen.
Finnair oplyser, at omkring 116.000 af selskabets passagerer kan være berørt af databruddet i Amadeus’ reservationssystem.
Ifølge flyselskabet er Amadeus i øjeblikket ved at gennemgå 750 reservationer. Kun et mindre antal af dem skulle være aktive.
For at mindske risikoen for uautoriseret adgang har de berørte reservationer fået tildelt nye bookingnumre.
Også Norwegian har tidligere slået alarm om sikkerhedsbruddet.
Ifølge det norske medie NRK kan uvedkommende have haft adgang til oplysninger i Amadeus’ bookingsystem i helt op til tre år. Det kan blandt andet have omfattet oplysninger om norske rejsende, der har fløjet med Norwegian eller benyttet rejsebureauet Berg-Hansen.
I nogle tilfælde kan der angiveligt også være blevet skaffet adgang til pasoplysninger.
Dermed tegner der sig et billede af et omfattende sikkerhedsbrud, hvor oplysninger om hundredtusindvis af flyrejsende kan være blevet eksponeret.